Распрацоўшчык падключыў асабісты Claude да сеткі Пентагона. ШІ мог зліць паролі
Распрацоўшчык падключыў свайго ШІ-агента да абароненай сістэмы Міністэрства абароны ЗША, каб пісаць і ўкараняць код. У выніку ўліковыя дадзеныя ды інфармацыя пра сетку маглі трапіць на старонні сайт.
Распрацоўшчык падключыў свайго ШІ-агента да абароненай сістэмы Міністэрства абароны ЗША, каб пісаць і ўкараняць код. У выніку ўліковыя дадзеныя ды інфармацыя пра сетку маглі трапіць на старонні сайт.
Пра гэта паведамляе WIRED са спасылкай на крыніцы, знаёмыя з інцыдэнтам. Паводле іх, супрацоўнік кансалтынгавай кампаніі Accenture падключыў асабісты акаўнт Claude Code да працоўнай сістэмы, якой карыстаюцца некалькі амерыканскіх разведвальных ведамстваў.
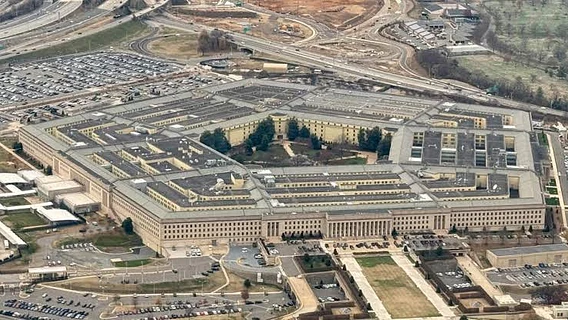
Гаворка ідзе пра NIPRNet — абароненую сетку Міністэрства абароны ЗША для працы з несакрэтнай, але ўразлівай інфармацыяй. У ёй могуць захоўвацца звесткі пра крытычную інфраструктуру, ваенную тэхніку і патэнцыяльныя ўразлівасці дзяржаўных аб’ектаў.
Каб аўтаматызаваць напісанне кода і разгортванне воблачных сервераў, распрацоўшчык перадаў ШІ-агенту свае ўліковыя дадзеныя. Claude атрымаў адміністрацыйны доступ да сістэмы і мог самастойна пісаць і захоўваць у ёй код, абыходзячы звычайную працэдуру аўтарызацыі.
Для выканання задач агент звяртаўся да інтэрнэту. Паводле дадзеных крыніц, пры гэтым ён, меркавана, перадаў на старонні сайт лагіны, паролі і карту ўнутранай сеткі Пентагона.
Выданне не раскрывае назву сайта з меркаванняў бяспекі. Раней Нацыянальны інстытут стандартаў і тэхналогій ЗША (NIST) прызнаў яго рызыкоўным праз уразлівасці, якія дазваляе ўкараняць шкоднасныя інструкцыі ў ШІ-агентаў і выкрадаць уліковыя дадзеныя.
Мапа рэпрэсіўнага апарату: зліў дадзеных 41 тысячы супрацоўнікаў Мінбяспекі ЗША раскрыў сакрэтныя праграмы
Асабісты Claude Code працаваў у сетцы Міністэрства абароны каля двух месяцаў, перш чым парушэнне выявілі і ліквідавалі. Крыніцы выдання сцвярджаюць, што Accenture не адразу паведаміла пра інцыдэнт уладам. Між тым федэральныя падрадчыкі абавязаныя паведамляць пра здарэнні ў сферы кібербяспекі на працягу 72 гадзін пасля выяўлення.
Апытаныя выданнем эксперты лічаць тое, што адбылося, сур’ёзнай пагрозай. Выкрадзеныя ўліковыя дадзеныя тэарэтычна дазволілі б зламыснікам пранікнуць у сетку Пентагона, вывучыць унутраныя сістэмы або ўкараніць шкоднасны код.
Асаблівую небяспеку ўяўляе тое, што праграмы з NIPRNet часам пераносяць у сеткі вышэйшага ўзроўню сакрэтнасці. Паводле спецыялістаў, незаўважаная закладка ў кодзе магла б трапіць туды разам з праграмай. Аднак доказаў пранікнення хакераў у сакрэтныя сістэмы няма.
У Accenture адхілілі абвінавачванні. Прадстаўнік кампаніі заявіў, што ўсе абставіны былі старанна і незалежна даследваныя, а прэтэнзіі прызнаныя неабгрунтаванымі. Паводле яго, кампанія выканала ўсе юрыдычныя і дагаворныя абавязацельствы.
У Пентагоне адмовіліся каментаваць стан сваіх сетак. Anthropic нагадала пра правілы, якія забараняюць несанкцыянаваны абыход сістэм бяспекі і ўмяшанне ў працу ваеннай інфраструктуры.
Пры гэтым выкарыстанне Claude супрацоўнікамі Міністэрства абароны ЗША ўжо забароненае. Раней ведамства прызнала Anthropic рызыкай для ланцужка паставак, а ў верасні федэральны апеляцыйны суд дазволіў захаваць адпаведныя абмежаванні.


Релоцировались? Теперь вы можете комментировать без верификации аккаунта.