Хакеры навучылі ШІ знаходзіць уразлівасці і праводзіць атакі без удзелу чалавека
Кампанія выявіла ШІ-сістэму, якая самастойна шукае ўразлівасці і выкарыстоўвае іх для ўзлому сайтаў. Паводле дадзеных Google, такія атакі ўжо адбываюцца без удзелу чалавека на асобных этапах.
Кампанія выявіла ШІ-сістэму, якая самастойна шукае ўразлівасці і выкарыстоўвае іх для ўзлому сайтаў. Паводле дадзеных Google, такія атакі ўжо адбываюцца без удзелу чалавека на асобных этапах.
Даследчыкі Google Threat Intelligence Group (GTIG) выявілі даступны з інтэрнэту сервер з сістэмай пад назвай exploit_agent. Яна аб’ядноўвае некалькі ШІ-мадэляў і аўтаматычна выконвае задачы, якімі раней займаліся хакеры.
Сістэма адсочвае абнаўленні папулярных праграм, параўноўвае код да і пасля выпраўленняў і вызначае, якія ўразлівасці распрацоўшчыкі ліквідавалі. Затым ШІ стварае інструменты для эксплуатацыі знойдзеных памылак і самастойна іх запускае.
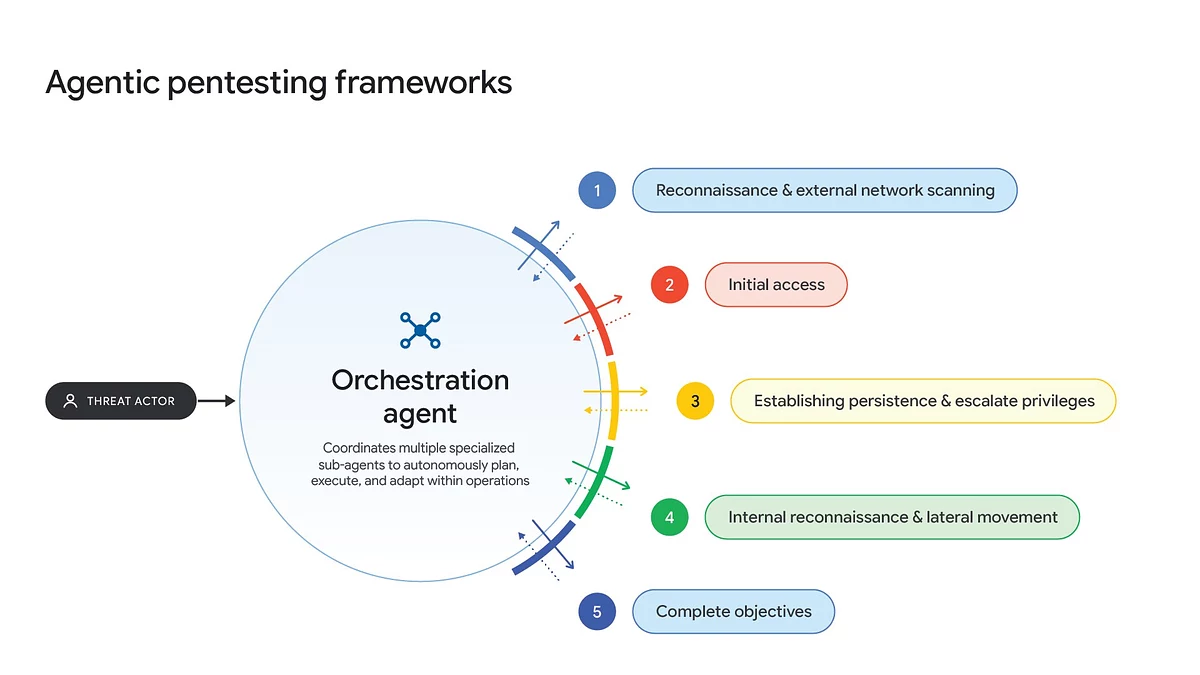
Як ШІ-агенты дапамагаюць хакерам праводзіць кібератакі. Адзін ШІ-агент кіруе некалькімі спецыялізаванымі інструментамі, якія выконваюць розныя этапы атакі: шукаюць уразлівасці, пранікаюць у сістэму, атрымліваюць пашыраныя правы доступу і перамяшчаюцца па ўнутранай сетцы. Крыніца: Google Threat Intelligence Group.
Такім чынам, зламыснікам неабавязкова ўручную вывучаць кожную ўразлівасць і рыхтаваць атаку. ШІ можа бесперапынна правяраць абнаўленні і шукаць спосабы ўзлому яшчэ не абноўленых сістэм.
На выяўленым серверы даследчыкі таксама знайшлі выкрадзеныя ў ахвяраў дадзеныя і скрыпты для далейшых дзеянняў пасля ўзлому. Яны дазвалялі вывучаць унутраную сетку, падбіраць паролі, ставіць шкоднасныя праграмы і выдаляць інструменты іншых хакераў.
Microsoft тры месяцы не заўважала памылку, якая абрушыла яе сервісы па ўсім свеце
Мяркуючы па выяўленых дадзеных, аператар сістэмы цікавіўся пераважна французскімі сайтамі з галінаў медыя, забаваў і адукацыі. У канфігурацыйных файлах даследчыкі знайшлі каментары на рускай мове, аднак устанавіць асобу або паходжанне зламысніка па іх немагчыма.
Google таксама зафіксавала выкарыстанне іншых ШІ-інструментаў для кібератак, у тым CAIRN, PentAGI і CyberStrikeAI. Яны дазваляюць аўтаматызаваць пошук уразлівых сервераў, стварэнне шкоднага кода і асобныя этапы пранікнення ў карпаратыўныя сеткі.
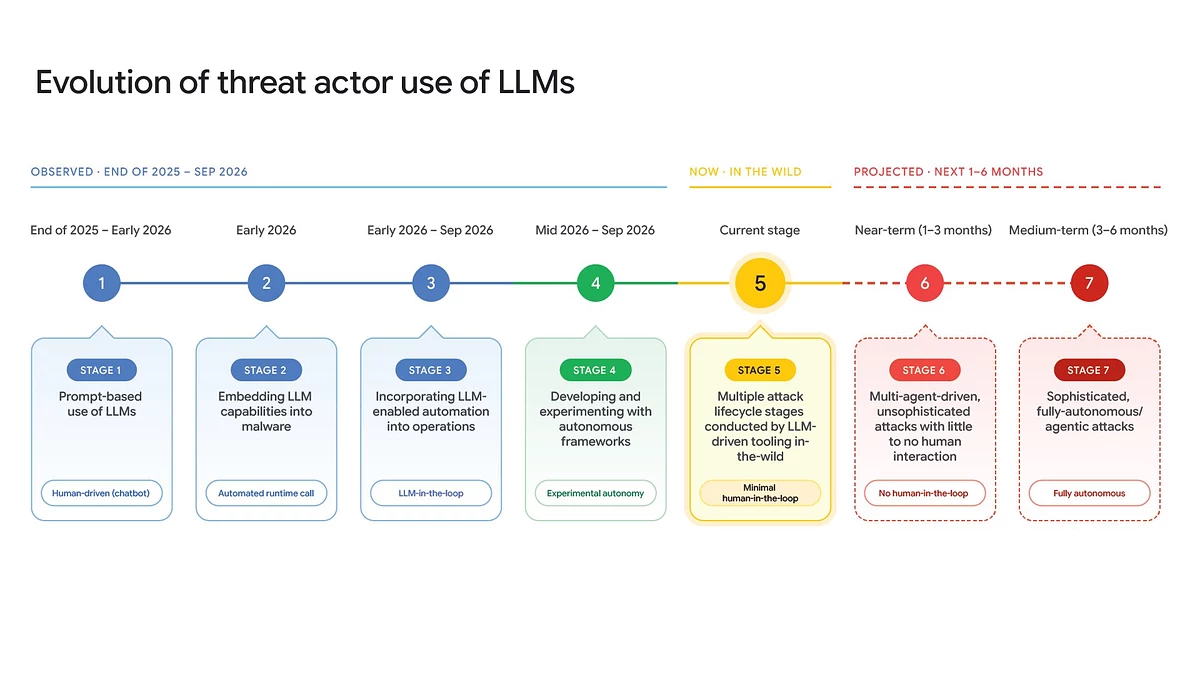
Як развіваецца выкарыстанне ШІ ў кібератаках. Паводле ацэнкі Google, зламыснікі ўжо дасягнулі пятага з сямі ўзроўняў аўтаматызацыі: ШІ самастойна выконвае некалькі этапаў атакі пры мінімальным удзеле чалавека. Крыніца: Google Threat Intelligence Group.
Напрыклад, з канца жніўня па пачатак кастрычніка 2026 года зламыснікі выкарыстоўвалі мадыфікаваную версію PentAGI для пошуку ўразлівасцяў у сістэмах азіяцкіх кампаній. Іншы інструмент, CAIRN, ужывалі пры атаках на арганізацыі, у тым ліку ў амерыканскай аэракасмічнай галіне.
Паводле ацэнкі Google, развіццё такіх сістэм дазволіць хакерам праводзіць атакі значна хутчэй і ў большым маштабе. Пры гэтым пакуль у аўтаматызацыі ёсць недахоп: ШІ-інструменты пакідаюць шмат лічбавых слядоў, што палягчае іх выяўленне спецыялістамі ў бяспецы.
Даследчыкі чакаюць, што па меры ўдасканалення мадэляў атакі стануць не толькі хутчэйшымі, але і менш заўважнымі. Галоўная небяспека для кампаній у тым, што часу паміж выпускам абнаўлення бяспекі і з’яўленнем гатовага інструмента для ўзлому становіцца ўсё менш.




Релоцировались? Теперь вы можете комментировать без верификации аккаунта.