Хакеры навучылі вірус ацэньваць заможнасць ахвяраў з дапамогай Claude
Шкоднасная праграма крадзе паролі, дадзеныя крыптакашалькоў і гісторыю пакупак, а потым просіць ШІ ацаніць патэнцыйную здабычу. Калі нейрасетка адмаўляецца выконваць запыт, вірус звяртаецца да іншых мадэляў.
Шкоднасная праграма крадзе паролі, дадзеныя крыптакашалькоў і гісторыю пакупак, а потым просіць ШІ ацаніць патэнцыйную здабычу. Калі нейрасетка адмаўляецца выконваць запыт, вірус звяртаецца да іншых мадэляў.
Незвычайную праграму пад назвай VOLTA-AUTODOXER выявілі даследчыкі Cisco Talos. Яна працуе пад Windows і спалучае функцыі звычайнага стылера — шкоднаснага ПЗ для крадзяжу дадзеных — з аналізам сабранай інфармацыі з дапамогай ШІ.
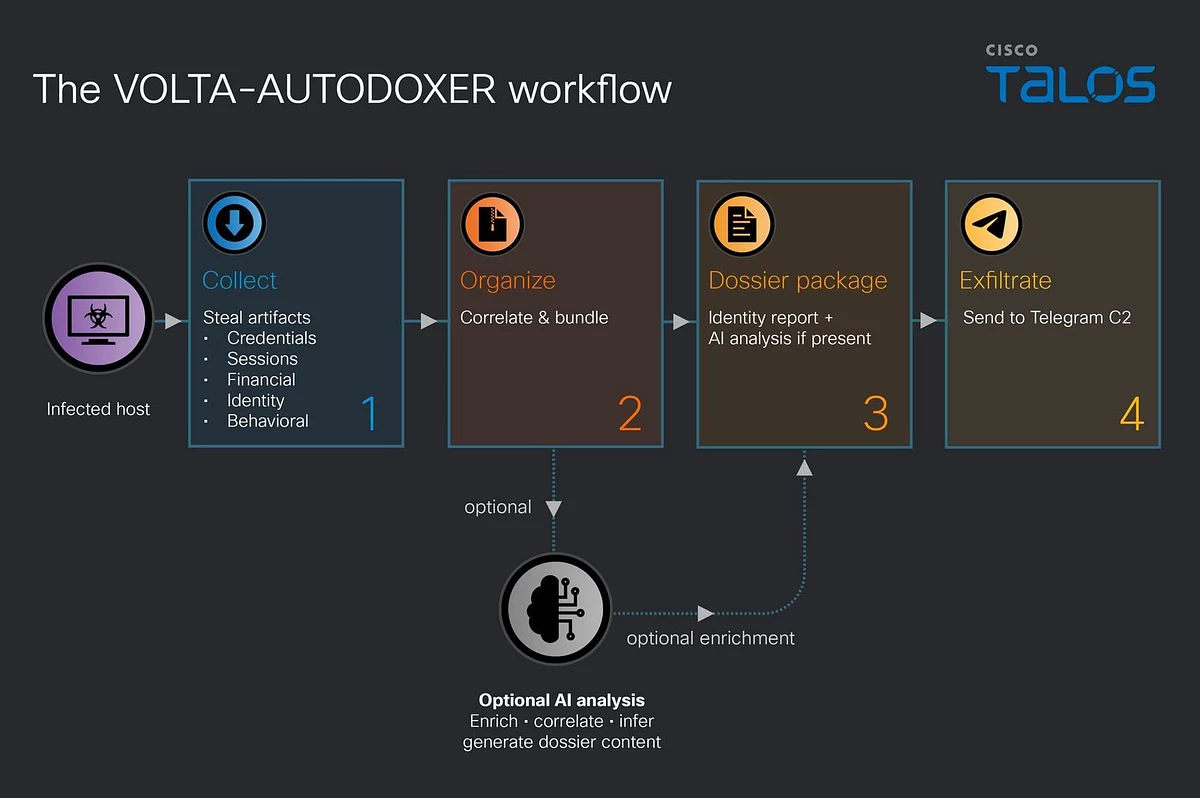
VOLTA выкрадае захаваныя ў браўзерах паролі, cookies, дадзеныя банкаўскіх картак, крыптакашалькоў і ключы доступу да воблачных сервісаў. Праграма таксама збірае сесіі Discord, Telegram, Steam і Roblox, SSH-ключы, паролі Wi-Fi і здымкі экрана.
Схема працы VOLTA-AUTODOXER. Крыніца: Cisco Talos.
Але на гэтым яна не спыняецца. Выкарыстоўваючы скрадзеныя сесіі, вірус шукае ў Gmail чэкі з Amazon, PayPal і сервісаў дастаўкі ежы, каб устанавіць хатні адрас ахвяры. Ён таксама вывучае гісторыю заказаў Uber Eats і DoorDash, вызначае працадаўцу, прыблізны ўзрост чалавека і кошт ягонай маёмасці ў Roblox.
Потым сабраныя звесткі аб’ядноўваюцца ў дасье, якое адпраўляецца праз OpenRouter моўнай мадэлі. Па змаўчанні праграма выкарыстоўвае Claude Opus 4.6 ад Anthropic. ШІ атрымлівае інструкцыю выступіць у ролі аналітыка разведкі і падрыхтаваць ацэнку ахвяры. Справаздача павінна ўключаць два галоўныя раздзелы: «Колькі яны каштуюць» ды «Іх абарона».
У першым нейрасетка павінна пералічыць найбольш каштоўныя актывы чалавека і ацаніць, колькі на іх можна зарабіць. У другім — вывучыць абароненасць акаўнтаў, надзейнасць пароляў ды іншыя асаблівасці лічбавай бяспекі.
Хакеры запусцілі порна на білбордах па ўсім свеце: ад Бразіліі да Малайзіі
ШІ таксама прапануюць шукаць сувязі паміж разрозненымі дадзенымі. Напрыклад, супастаўляць імёны, адрасы і месцы вучобы чалавека з заканамернасцямі ў яго паролях.
Стваральнікі віруса прадугледзелі сітуацыю, калі Claude адмовіцца выконваць такі запыт. У гэтым выпадку праграма паспрабуе Kimi K2 ад Moonshot AI, а потым Gemini 2.5 Flash ад Google. Калі доступу да мадэляў няма, стылер працягне працу без ШІ. Атрыманыя дадзеныя і аналітычную справаздачу праграма можа адпраўляць зламыснікам праз Telegram, пасля чаго выдаляе сябе з камп’ютара.
Даследчыкі таксама выявілі ў кодзе механізм стварэння асобных версій віруса з наладамі заказчыкаў. На іхную думку, гэта можа сведчыць пра тое, што распрацоўшчыкі плануюць прадаваць шкодную праграму іншым злачынцам.
Галоўная асаблівасць VOLTA — аўтаматызацыя працы, якую раней выконваў сам зламыснік. Замест ручнога вывучэння скрадзеных дадзеных ШІ павінен падказаць, якія ахвяры ўяўляюць найбольшую каштоўнасць і наколькі складана атрымаць доступ да іхных актываў.
Пры гэтым Cisco Talos пакуль не ўстанавіла, ці выкарыстоўвалася праграма ў рэальных атаках. Даследчыкі вывучылі ўзор шкоднаснай праграмы, але не пацвердзілі, што нейкая з пералічаных мадэляў сапраўды падрыхтавала справаздачу пра ахвяру.




Релоцировались? Теперь вы можете комментировать без верификации аккаунта.