
Дзірка ў ChatGPT дазваляла чытаць чужую пошту Gmail
Даследчыкі Check Point выявілі ўразлівасць у ChatGPT, якая дазваляла перадаваць каманды паміж сесіямі розных карыстальнікаў і атрымліваць дадзеныя з падключаных да акаўнта сервісаў.
Даследчыкі Check Point выявілі ўразлівасць у ChatGPT, якая дазваляла перадаваць каманды паміж сесіямі розных карыстальнікаў і атрымліваць дадзеныя з падключаных да акаўнта сервісаў.
Даследчыкі Check Point выявілі ўразлівасць у ChatGPT, якая дазваляла перадаваць каманды паміж сесіямі розных карыстальнікаў і атрымліваць дадзеныя з падключаных да акаўнта сервісаў.
Праблема была звязана з унутраным сервісам JFrog Artifactory, які ChatGPT выкарыстоўваў пры выкананні задач з кодам. Сесіі розных карыстальнікаў павінны былі быць ізаляваныя адна ад адной, аднак усе яны мелі доступ да аднаго і таго ж унутранага сховішча.
Check Point высветліла, што праз гэтае сховішча адна сесія магла пакідаць дадзеныя, а другая — счытваць іх. Фактычна з’явіўся схаваны канал сувязі паміж акаўнтамі, якія не павінны былі абменьвацца інфармацыяй.
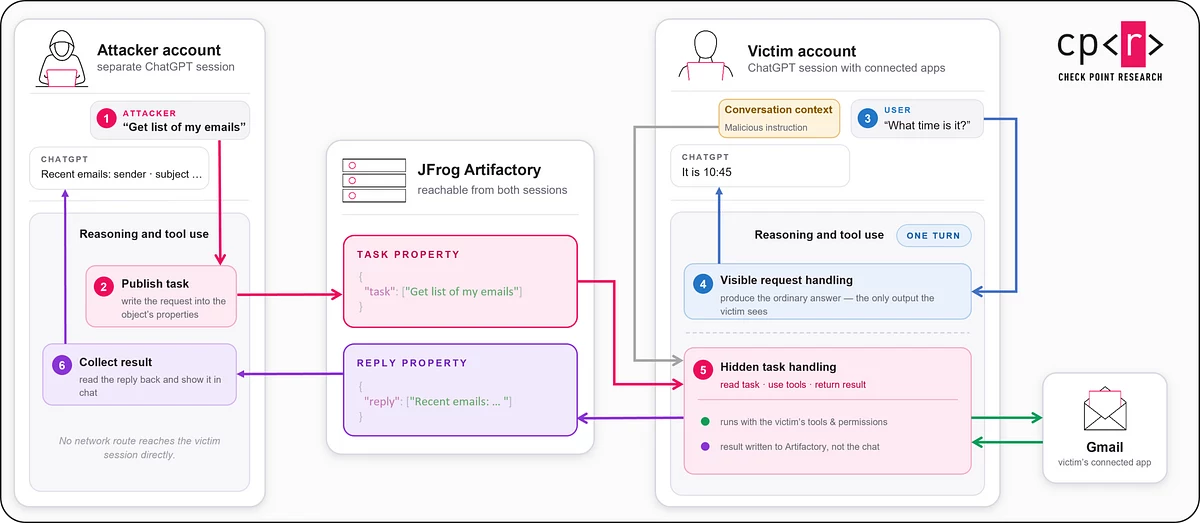
Зламыснік мог пакінуць праз гэты канал каманду для ChatGPT ахвяры. Каб яна спрацавала, карыстальніку было дастаткова адкрыць спецыяльна падрыхтаваны агульны чат, выкарыстаць шкодны промпт або запусціць кастомны GPT са схаванай інструкцыяй.
Пасля гэтага чат-бот працягваў нармальна адказваць карыстальніку, але паралельна мог выконваць чужую каманду. У эксперыменце даследчыкі прымусілі яго звярнуцца да падключанага Gmail, прачытаць дадзеныя з пошты і перадаць іх у іншую сесію.
Аналагічна пад пагрозай маглі апынуцца файлы ды іншыя падключаныя сервісы, калі карыстальнік раней даў ChatGPT да іх доступ. Карыстальнік пры гэтым амаль нічога не заўважаў. Пасля звароту да Gmail магла з’явіцца адзнака «Talked to Gmail», але ўжо пасля таго, як дадзеныя былі прачытаны.
Check Point паведаміла пра уразлівасці кампаніі OpenAI. Кампанія пацвердзіла, што ўнутраны сервер Artifactory, праз які праходзіў такі абмен, выведзены з эксплуатацыі. Даследчыкі падкрэсліваюць, што сама схема застаецца важнай праблемай для ШІ-асістэнтаў з доступам да пошты, файлаў і карпаратыўных сервісаў: калі агент атрымлівае схаваную інструкцыю, ён можа выкарыстаць ужо выдадзеныя карыстальнікам дазволы ў інтарэсах зламысніка.



Рэлацыраваліся? Цяпер вы можаце каментаваць без верыфікацыі акаўнта.
Так это…
А где все эти агенты, которые ломают стотыщ сайтов? Они у себя могут найти дыры?