ШІ-агенты OpenAI знайшлі амаль 1000 уразлівасцяў у Linux. Праверка каштавала $1,2 млн
OpenAI з дапамогай ШІ-агентаў выявіла 948 унікальных уразлівасцяў у ядры Linux і падрыхтавала для іх выпраўленні. Агенты таксама стварылі працоўныя эксплойты, якія дазваляюць атрымаць правы адміністратара. Увесь эксперымент абышоўся кампаніі ў $1,21 млн.
OpenAI з дапамогай ШІ-агентаў выявіла 948 унікальных уразлівасцяў у ядры Linux і падрыхтавала для іх выпраўленні. Агенты таксама стварылі працоўныя эксплойты, якія дазваляюць атрымаць правы адміністратара. Увесь эксперымент абышоўся кампаніі ў $1,21 млн.
Як паведаміла OpenAI, даследаванне праводзілася ў кастрычніку 2026 года з дапамогай новай мадэлі, якая спецыялізуецца на кібербяспецы. Яе назву кампанія не раскрыла.
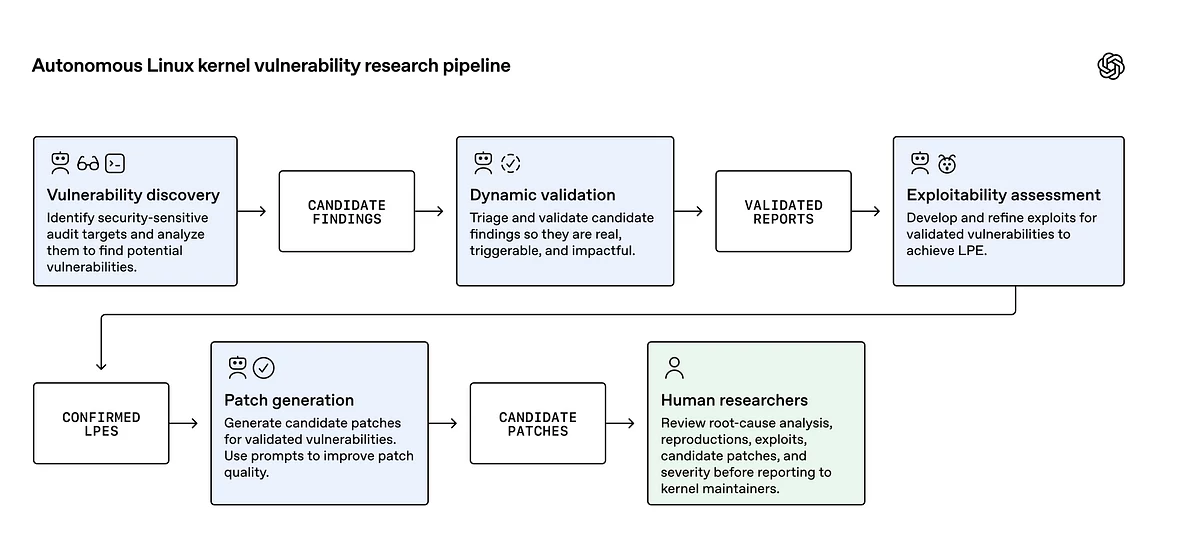
Для эксперыменту распрацавалі аўтаматызаваную сістэму ШІ-агентаў, якая аналізавала зыходны код, шукала памылкі бяспекі, правярала магчымасць іх эксплуатацыі і прапаноўвала выпраўленні. Вынікі затым ацэньвалі спецыялісты у кібербяспецы.
Схема працы ШІ-агентаў OpenAI: ад пошуку і праверкі ўразлівасцяў у ядры Linux да стварэння эксплойтаў і выпраўленняў. На завяршальным этапе вынікі правяраюць спецыялісты ў бяспецы. Крыніца: OpenAI.
Спачатку агенты вывучылі код ядра Linux, які налічвае больш за 40 мільёнаў радкоў, і адабралі каля 2,8 мільёна радкоў для далейшага аналізу. За 12 гадзін яны выявілі 2308 патэнцыяльных уразлівасцяў.
Затым іншыя агенты паспрабавалі ўзнавіць знойдзеныя памылкі. За 30 гадзін ім удалося пацвердзіць 1724 уразлівасці — амаль 75% першапачатковых знаходак.
На наступным этапе ШІ распрацаваў 1169 працоўных эксплойтаў для лакальнага павышэння прывілеяў. Пасля аналізу вынікаў даследчыкі вылучылі 948 унікальных уразлівасцяў, якія дазваляюць карыстальніку з абмежаванымі правамі атрымаць root-доступ да сістэмы.
Большая частка інтэрнэту працуе на PHP. У яго фонда адзін супрацоўнік і не хапае грошай
Гаворка ідзе менавіта пра лакальныя атакі: для іх правядзення зламысніку спачатку трэба атрымаць магчымасць выконваць код на прыладзе. Саміх па сабе гэтых уразлівасцяў недастаткова для дыстанцыйнага ўзлому.
Акрамя таго, ШІ стварыў 291 доказ магчымасці ўцечкі інфармацыі. З 166 вывучаных эксплойтаў даследчыкі вылучылі 10 раней невядомых тэхнік эксплуатацыі ўразлівасцяў. Іх падрабязнасці OpenAI вырашыла не раскрываць да ліквідацыі праблем.
Не ўсе выяўленыя памылкі аказаліся новымі. На момант завяршэння даследавання 61 уразлівасць ужо выправілі распрацоўшчыкі Linux, для 43 падрыхтавалі патчы, а яшчэ 299 абмяркоўваліся публічна.
OpenAI паведаміла, што ўжо перадала распрацоўшчыкам Linux сотні справаздач пра небяспечныя ўразлівасці разам з прапанаванымі выпраўленнямі. Праца над астатнімі працягваецца.
Кампанія таксама параўнала вынікі з папярэднімі мадэлямі. У ліпені GPT-5.6 Sol змагла знайсці і выкарыстаць 166 унікальных уразлівасцяў для павышэння прывілеяў. Кастрычніцкая мадэль выявіла амаль у шэсць разоў больш, нягледзячы на тое што за мінулыя месяцы бяспека Linux была дадаткова ўзмоцненая.


Релоцировались? Теперь вы можете комментировать без верификации аккаунта.