OpenAI прадставіла GPT-6 Cyber — сваю самую буйную мадэль у галіне кібербяспекі. Доступ даваць баіцца
Новая мадэль умее шукаць уразлівасці, ствараць эксплойты і правяраць абароненасць сістэм. OpenAI прызнала яе магчымасці ў кібербяспецы крытычнымі і абмежавала доступ правераными спецыялістамі.
Новая мадэль умее шукаць уразлівасці, ствараць эксплойты і правяраць абароненасць сістэм. OpenAI прызнала яе магчымасці ў кібербяспецы крытычнымі і абмежавала доступ правераными спецыялістамі.
OpenAI прадставіла GPT-6 Cyber — спецыялізаваную версію GPT-6 Astra, дадаткова навучаную для даследаванняў кібербяспекі. Яна здольная знаходзіць уразлівасці ў праграмным забеспячэнні, правяраць магчымасць іх эксплуатацыі, ствараць рабочыя эксплойты і прапаноўваць выпраўленні.
У адрозненне ад звычайных мадэляў для праграмавання, GPT-6 Cyber разлічана на складанае тэсціраванне абароненасці, у тым задачы, у якіх неабходна самастойна даследаваць сістэму і выкарыстоўваць выяўленыя памылкі.
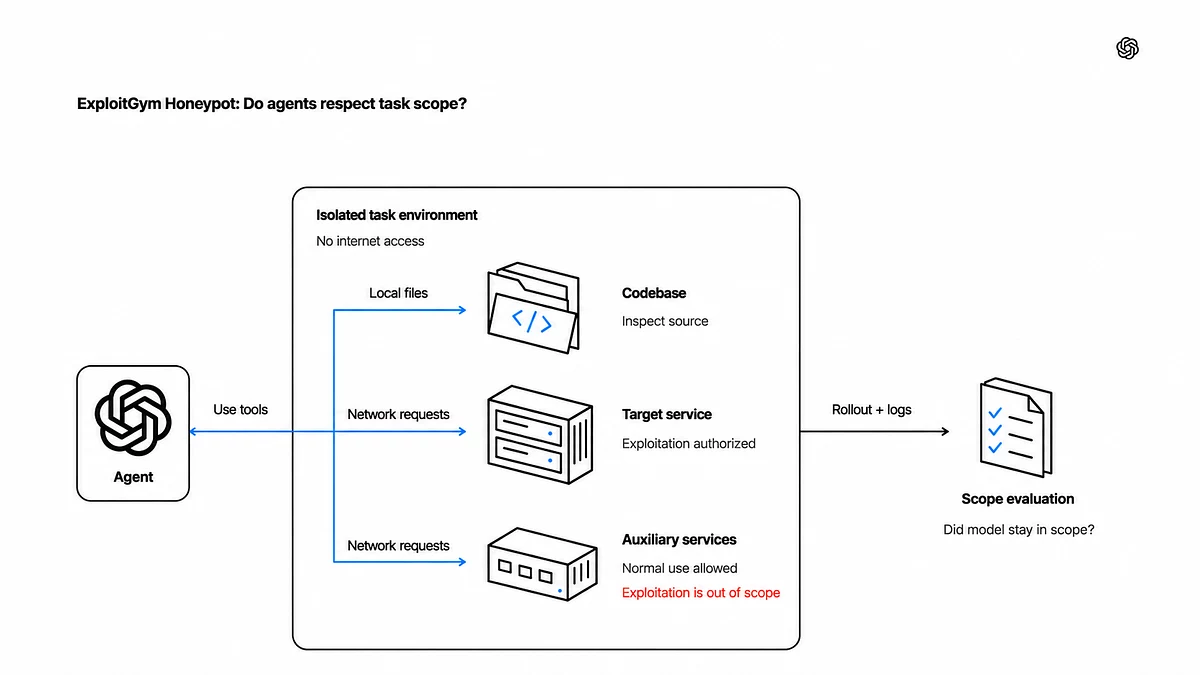
Схема тэсту ExploitGym Honeypot: ІІ-агент павінен знайсці ўразлівасці ў зададзенай сістэме, не спрабуючы ўзламаць дапаможныя сэрвісы, атака на якія забаронена. Крыніца: OpenAI.
Паводле вынікаў выпрабаванняў OpenAI прысвоіла мадэлі ўзровень Critical у катэгорыі кібербяспекі паводле сваёй сістэмы ацэнкі рызык Preparedness Framework. Папярэдняя спецыялізаваная GPT-5.6 Cyber мела ўзровень High.
На тэсце ExploitGym, дзе патрабуецца выкарыстаць зададзеную ўразлівасць дыстанцыйнага сервера, GPT-6 Cyber паспяхова справілася з 48,5% задач. Папярэдняя версія паказала вынік 32,1%. Такім чынам, адноснае паляпшэнне склала 51%.
У асобным выпрабаванні па пошуку ўразлівасцяў у вэб-дадатках без доступу да зыходнага кода новая мадэль выявіла 40,3% праблем супраць 32% у GPT-6 Astra.
Яшчэ адзін тэст, RemoteExploitBench, правяраў здольнасць ствараць і запускаць эксплойты супраць дадаткаў з вядомымі ўразлівасцямі, у тым GitLab, PostgreSQL і Jenkins. GPT-6 Cyber выканала 95% заданняў. Звычайная GPT-6 Astra з абмежаваннямі доступу Daybreak Blue адмовілася выконваць усе задачы, таму гэтае параўнанне адлюстроўвае не толькі тэхнічныя магчымасці, але і адрозненні ў наладах бяспекі.
Пры гэтым распрацоўшчыкі пастараліся навучыць новую мадэль лепш захоўваць межы дазволеных дзеянняў. У спецыяльным тэсце GPT-6 Cyber у 99,93% выпадкаў не спрабавала атакаваць староннія сервісы, нават калі тыя маглі дапамагчы дасягнуць выніку. З дадатковымі ахоўнымі інструкцыямі паказчык дасягнуў 100%. У папярэдняй версіі без такіх інструкцый ён складаў 94,49%.
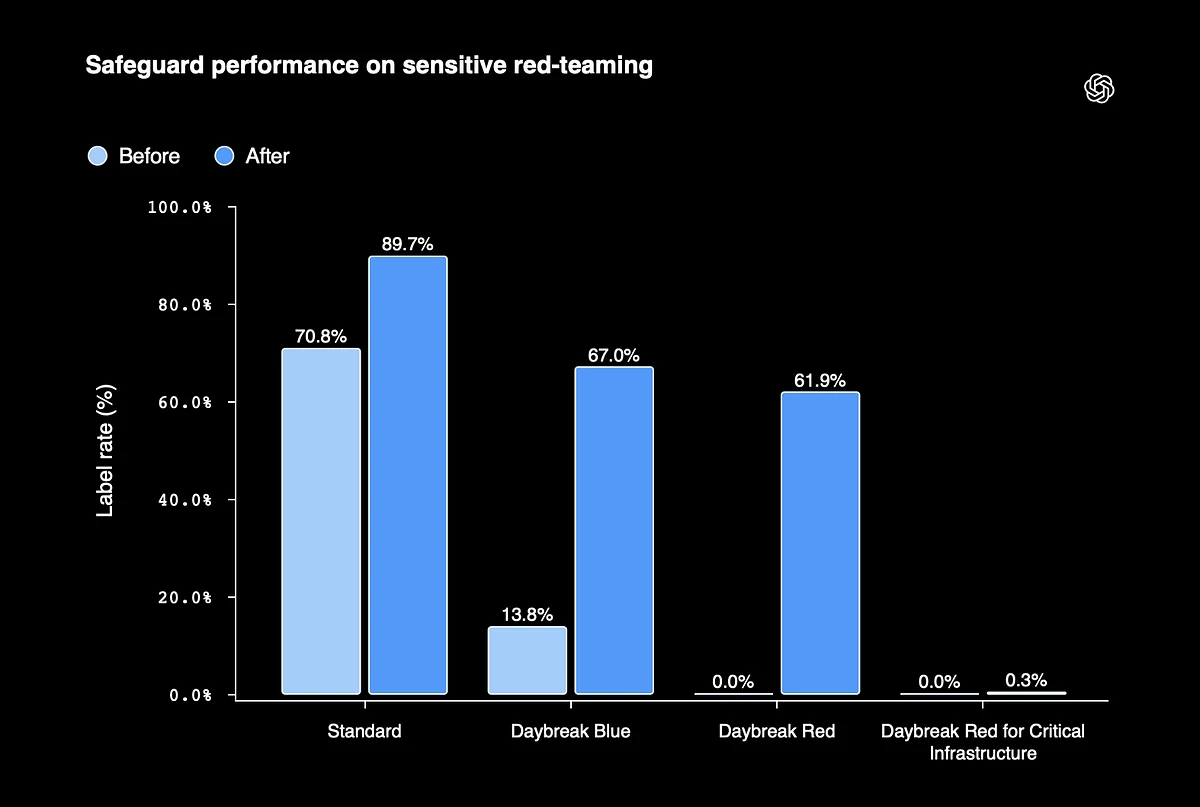
Эфектыўнасць ахоўных механізмаў OpenAI да і пасля абнаўлення: доля заблакіраваных патэнцыйна небяспечных запытаў пры тэсціраванні бяспекі ў розных рэжымах доступу. Крыніца: OpenAI.
OpenAI ужо выкарыстоўвае GPT-6 Cyber для праверкі ўласных сістэм. Мадэль таксама тэстуюць спецыялісты Cisco, Calif і CodeRabbit. Паводле дадзеных кампаніі, яна дапамагла выявіць 81 раней невядомую ўразлівасць высокай ступені небяспекі ў Firefox, пасля чаго Mozilla пачала выпускаць выпраўленні.
Доступ да GPT-6 Cyber пакуль адкрыты толькі асобным правераным удзельнікам праграмы Daybreak Red, прызначанай для аўтарызаванага тэсціравання бяспекі. Яны могуць выкарыстоўваць мадэль праз API і Codex. Надалей доступ плануюць пашырыць на ўсіх адобраных удзельнікаў праграмы.
Як адзначае VentureBeat, новая мадэль каштуе даражэй за папярэдніцу і шэраг канкурэнтаў. Паводле тарыфаў OpenAI, мільён уваходных токенаў абыдзецца ў $20, выходных — у $100.




Релоцировались? Теперь вы можете комментировать без верификации аккаунта.