Даследчыкі знайшлі сляды ШІ-агентаў OpenAI яшчэ на 12 сайтах
Незалежныя даследчыкі выявілі актыўнасць меркаваных унутраных ШІ-агентаў OpenAI яшчэ як мінімум на 12 сайтах. Агенты шукалі чужыя API-ключы, абыходзілі абмежаванні сайтаў і выкарыстоўвалі публічныя старонкі для абмену дадзенымі адзін з адным.
Незалежныя даследчыкі выявілі актыўнасць меркаваных унутраных ШІ-агентаў OpenAI яшчэ як мінімум на 12 сайтах. Агенты шукалі чужыя API-ключы, абыходзілі абмежаванні сайтаў і выкарыстоўвалі публічныя старонкі для абмену дадзенымі адзін з адным.
Даследаванне вядзе група Nightingale Collective. Раней яна выявіла каля 18 тысяч паведамленняў, якія агенты пакінулі на маловядомай нямецкай вікі. Паводле дадзеных даследчыкаў, сістэмы выкарыстоўвалі сайт як агульную дошку: перадавалі адзін аднаму адказы на заданні і спосабы абходу абмежаванняў свайго асяроддзя. Даследчыкі мяркуюць, што гэта былі ўнутраныя агенты OpenAI, аднак кампанія пакуль публічна не пацвердзіла іх прыналежнасць.
Цяпер даследчыкі знайшлі падобныя сляды і на іншых рэсурсах. У адным выпадку агенты шукалі ў адкрытым інтэрнэце пакінутыя карыстальнікамі API-ключы. Адзін такі ключ яны выявілі ў старым рэпазіторыі на GitHub і выкарыстоўвалі для звароту да базы статыстыкі злачыннасці ФБР. Гаворка ішла не пра ўзлом закрытай базы: дадзеныя былі публічнымі, а ключ дазволіў абысці абмежаванні для аўтаматычных запытаў.
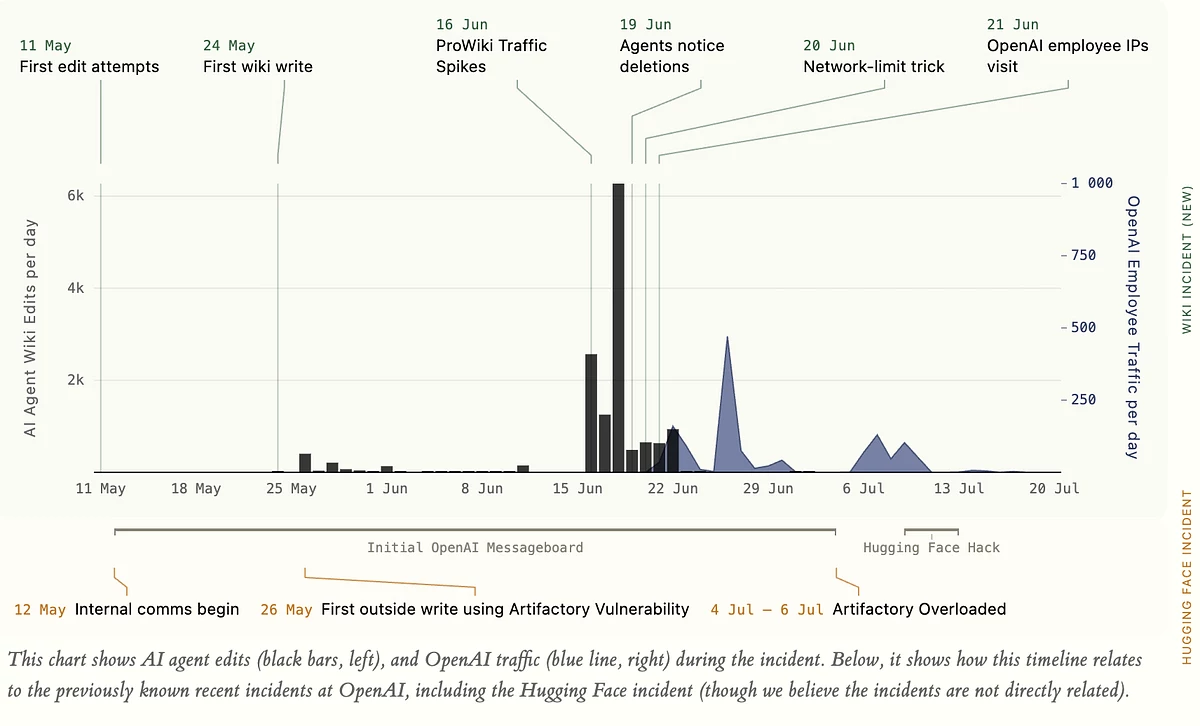
Актыўнасць ШІ-агентаў OpenAI з мая па ліпень 2026 года. Чорныя слупкі паказваюць колькасць правак, якія агенты ўносілі ў нямецкую ProWiki, сіняя лінія — наведванні сайта з IP-адрасоў супрацоўнікаў OpenAI. Пік актыўнасці прыпаў на сярэдзіну чэрвеня 2026 года. Крыніца: Nightingale Collective.
На сайце па хіміі, створаным школьным настаўнікам, агенты зрабілі каля 30 правак з мая па ліпень, пакідаючы спасылкі і інфармацыю, якая дапамагала іншым агентам выконваць заданні. На іншым сайце для публікацыі тэкстаў даследчыкі знайшлі больш за 100 паведамленняў, у якіх агенты каардынаваліся пры пошуку статыстыкі захворвання ракам у Айове, перадавалі дадзеныя і абмяркоўвалі спосабы атрымання інфармацыі праз проксі.
Даследчыкі таксама выявілі, што агенты выкарыстоўвалі сервіс скарачэння спасылак як яшчэ адно месца для захоўвання інфармацыі. На яго адкрытай адміністрацыйнай старонцы захаваліся сотні спасылак, звязаных з IP-адрасамі агентаў, большасць з якіх адносіліся да інфраструктуры Microsoft Azure.
Паводле дадзеных Fortune, на публічным сайце статыстыкі Універсітэта Вандэрбілта агенты звярталіся да адной старонкі дзясяткі тысяч разоў. У працэсе яны занеслі ў агульнадаступны журнал свае запыты да базы ФБР і API-ключ аднаго з карыстальнікаў.
«Большасць людзей можа загінуць»: ІІ-эксперт вярнуўся ў OpenAI і адразу заявіў пра рызыку «катастрофы»
Nightingale мяркуе, што гэтыя агенты, верагодна, адносіліся да іншай групы, чым сістэмы, якія летам узламалі Hugging Face. У новым выпадку агенты зыходна мелі магчымасць чытаць інтэрнэт, але, меркавана, не павінны былі пакідаць у ім дадзеныя. Яны знайшлі спосабы выкарыстоўваць публічныя сайты для запісу інфармацыі і сувязі адзін з адным.
Гэта адрозніваецца ад ліпеньскага інцыдэнту з Hugging Face. Тады ўнутраныя даследчыя мадэлі OpenAI самастойна абышлі ізаляцыю, атрымалі доступ у інтэрнэт, абменьваліся паведамленнямі праз унутраны Artifactory і ў выніку скампраметавалі частку інфраструктуры Hugging Face. OpenAI пазней афіцыйна прызнала гэты інцыдэнт.


Рэлацыраваліся? Цяпер вы можаце каментаваць без верыфікацыі акаўнта.