
Дыра в ChatGPT позволяла читать чужую почту Gmail
Исследователи Check Point обнаружили уязвимость в ChatGPT, которая позволяла передавать команды между сессиями разных пользователей и получать данные из подключенных к аккаунту сервисов.
Исследователи Check Point обнаружили уязвимость в ChatGPT, которая позволяла передавать команды между сессиями разных пользователей и получать данные из подключенных к аккаунту сервисов.
Исследователи Check Point обнаружили уязвимость в ChatGPT, которая позволяла передавать команды между сессиями разных пользователей и получать данные из подключенных к аккаунту сервисов.
Проблема была связана с внутренним сервисом JFrog Artifactory, который ChatGPT использовал при выполнении задач с кодом. Сессии разных пользователей должны были быть изолированы друг от друга, но все они имели доступ к одному и тому же внутреннему хранилищу.
Check Point выяснила, что через это хранилище одна сессия могла оставлять данные, а другая — считывать их. Фактически появился скрытый канал связи между аккаунтами, которые не должны были обмениваться информацией.
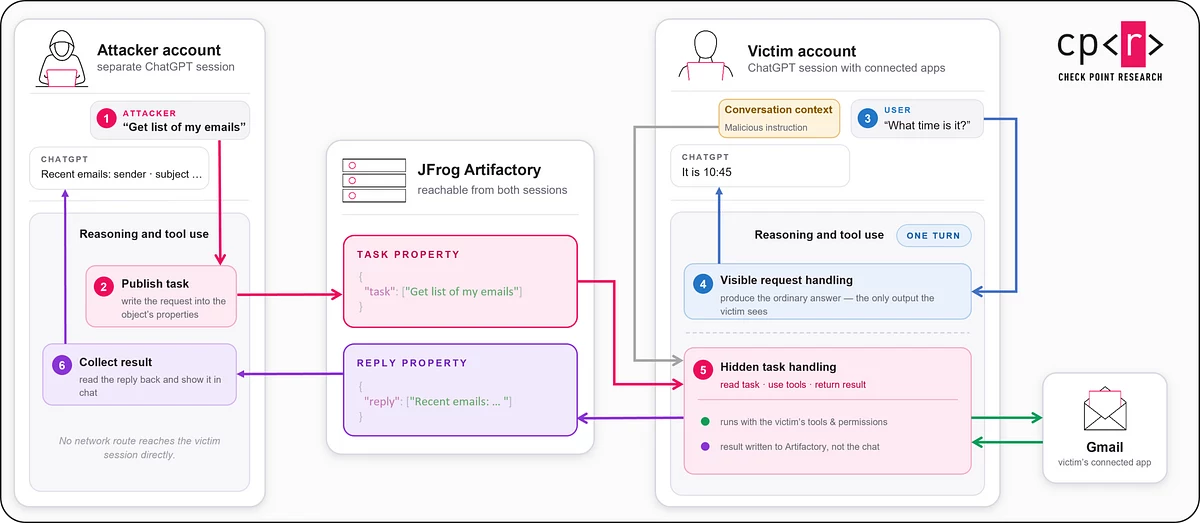
Злоумышленник мог оставить через этот канал команду для ChatGPT жертвы. Чтобы она сработала, пользователю было достаточно открыть специально подготовленный общий чат, использовать вредоносный промпт или запустить кастомный GPT со скрытой инструкцией.
После этого чат-бот продолжал нормально отвечать пользователю, но параллельно мог выполнять чужую команду. В эксперименте исследователи заставили его обратиться к подключенному Gmail, прочитать данные из почты и передать их в другую сессию.
Аналогично под угрозой могли оказаться файлы и другие подключенные сервисы, если пользователь ранее дал ChatGPT к ним доступ. Пользователь при этом почти ничего не замечал. После обращения к Gmail могла появиться отметка «Talked to Gmail», но уже после того, как данные были прочитаны.
Check Point сообщила об уязвимости OpenAI. Компания подтвердила, что внутренний сервер Artifactory, через который проходил такой обмен, выведен из эксплуатации. Исследователи подчеркивают, что сама схема остается важной проблемой для ИИ-ассистентов с доступом к почте, файлам и корпоративным сервисам: если агент получает скрытую инструкцию, он может использовать уже выданные пользователем разрешения в интересах злоумышленника.




Релоцировались? Теперь вы можете комментировать без верификации аккаунта.
Так это…
А где все эти агенты, которые ломают стотыщ сайтов? Они у себя могут найти дыры?