Хакеры научили ИИ находить уязвимости и проводить атаки без участия человека
Компания обнаружила ИИ-систему, которая самостоятельно ищет уязвимости и использует их для взлома сайтов. По данным Google, такие атаки уже происходят без участия человека на отдельных этапах.
Компания обнаружила ИИ-систему, которая самостоятельно ищет уязвимости и использует их для взлома сайтов. По данным Google, такие атаки уже происходят без участия человека на отдельных этапах.
Исследователи Google Threat Intelligence Group (GTIG) обнаружили доступный из интернета сервер с системой под названием exploit_agent. Она объединяет несколько ИИ-моделей и автоматически выполняет задачи, которыми раньше занимались хакеры.
Система отслеживает обновления популярных программ, сравнивает код до и после исправлений и определяет, какие уязвимости разработчики устранили. Затем ИИ создает инструменты для эксплуатации найденных ошибок и самостоятельно запускает их.
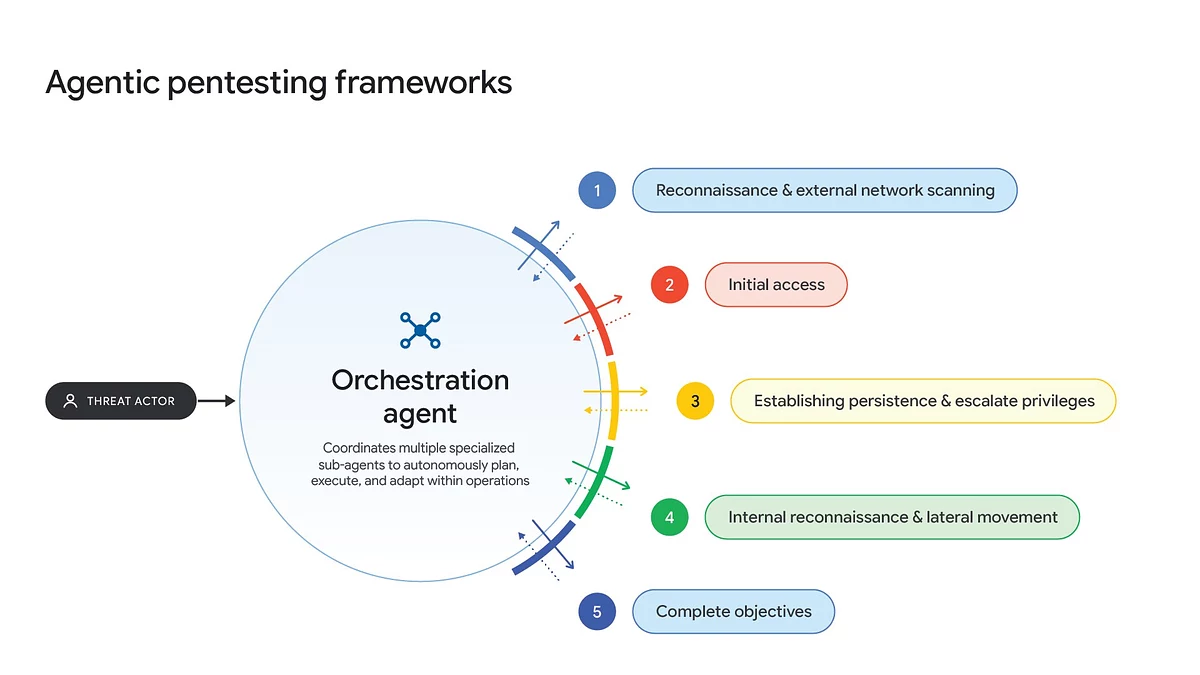
Как ИИ-агенты помогают хакерам проводить кибератаки. Один ИИ-агент управляет несколькими специализированными инструментами, которые выполняют разные этапы атаки: ищут уязвимости, проникают в систему, получают расширенные права доступа и перемещаются по внутренней сети. Источник: Google Threat Intelligence Group.
Таким образом, злоумышленникам необязательно вручную изучать каждую уязвимость и готовить атаку. ИИ может непрерывно проверять обновления и искать способы взлома еще не обновленных систем.
На обнаруженном сервере исследователи также нашли похищенные у жертв данные и скрипты для дальнейших действий после взлома. Они позволяли изучать внутреннюю сеть, подбирать пароли, устанавливать вредоносные программы и удалять инструменты других хакеров.
Microsoft три месяца не замечала ошибку, которая обрушила её сервисы по всему миру
Судя по обнаруженным данным, оператор системы интересовался преимущественно французскими сайтами из сфер медиа, развлечений и образования. В конфигурационных файлах исследователи нашли комментарии на русском языке, однако установить личность или происхождение злоумышленника по ним нельзя.
Google также зафиксировала применение других ИИ-инструментов для кибератак, включая CAIRN, PentAGI и CyberStrikeAI. Они позволяют автоматизировать поиск уязвимых серверов, создание вредоносного кода и отдельные этапы проникновения в корпоративные сети.
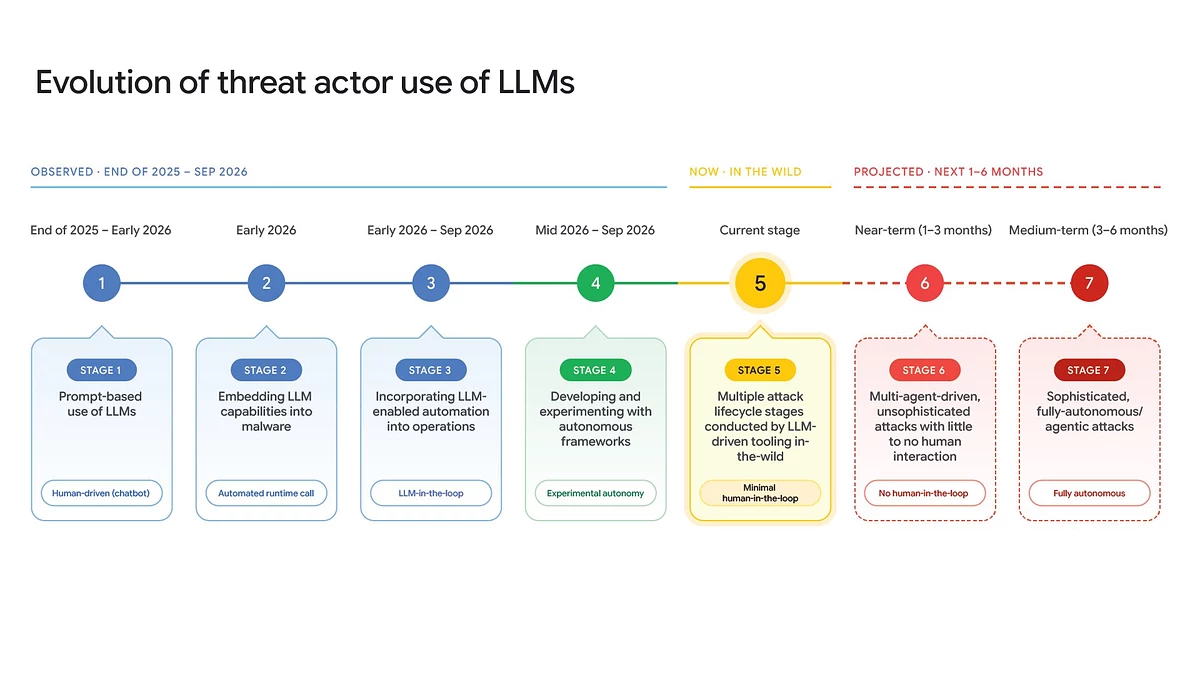
Как развивается использование ИИ в кибератаках. По оценке Google, злоумышленники уже достигли пятого из семи уровней автоматизации: ИИ самостоятельно выполняет несколько этапов атаки при минимальном участии человека. Источник: Google Threat Intelligence Group.
Например, с конца августа по начало октября 2026 года злоумышленники использовали модифицированную версию PentAGI для поиска уязвимостей в системах азиатских компаний. Другой инструмент, CAIRN, применяли при атаках на организации, в том числе в американской аэрокосмической отрасли.
По оценке Google, развитие таких систем позволит хакерам проводить атаки значительно быстрее и в большем масштабе. При этом пока у автоматизации есть недостаток: ИИ-инструменты оставляют много цифровых следов, что облегчает их обнаружение специалистами по безопасности.
Исследователи ожидают, что по мере совершенствования моделей атаки станут не только быстрее, но и менее заметными. Главная опасность для компаний заключается в том, что времени между выпуском обновления безопасности и появлением готового инструмента для взлома становится все меньше.




Релоцировались? Теперь вы можете комментировать без верификации аккаунта.