


В начале февраля 2015 года злоумышленники на несколько дней получили доступ ко всей базе пользователей Slack. Об этом компания сообщила в рассылке пользователям. В этом же письме команда попросила всех подписчиков перейти на двухфакторную аутентификацию.
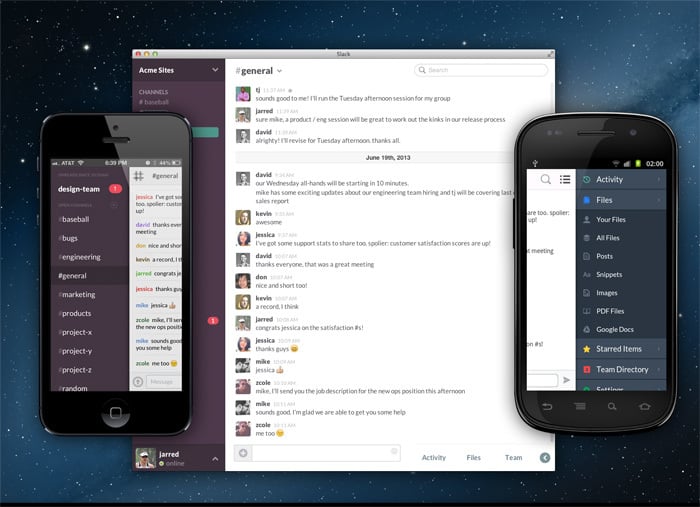
В начале февраля группа хакеров получила доступ к центральной базе данных Slack, в которой хранится основная информация о пользователях корпоративного мессенджера: их имена, адреса электронной почты и все остальные личные данные — номера телефонов, ники в Skype и так далее. В той же базе хранятся и пользовательские пароли в зашифрованном виде.
Для шифрования паролей Slack использует одностороннюю хэш-функцию под названием bcrypt. Это значит, что восстановить пароль по его хэш-коду практически невозможно (во всяком случае, очень трудно), но для большей защиты команда сервиса рекомендует всем пользователям перейти на двухфакторную аутентификацию.
Двухфакторная аутентификация запущена командой 27 марта. Когда пользователь включит соответствующую функцию, при входе в профиль система будет запрашивать у него не только пароль, но и код подтверждения. Для этого пользователям необходимо скачать и установить приложение Google Authenticator, Duo Mobile или Microsoft Authenticator.
Как сообщается в письме компании пользователям, доступ к базе был заблокирован, и с того момента, как была обнаружена уязвимость, разработчики тестируют на безопасность все элементы системы по отдельности.
Кроме того, команда мессенджера представила функцию Password Kill Switch, которая позволяет администраторам команд принудительно завершить сессии всех её членов и запросить смену пароля.
Сотрудники Slack не обнаружили признаков того, что злоумышленникам удалось получить доступ к остальным данным — таким, как сообщения и пользовательские файлы. Если подобные подозрения у разработчиков мессенджера всё-таки возникнут, команда незамедлительно сообщит об этом пользователям.
Рэлацыраваліся? Цяпер вы можаце каментаваць без верыфікацыі акаўнта.