Китайский коронавирус уже объявлен пандемией. Как выяснили эксперты Reason Labs, опасаться этого вируса нужно не только в реальном мире, но и в сети: злоумышленники распространяют вредоносные программы через сервисы для отслеживания COVID-19, сообщает The Next Web.
Китайский коронавирус уже объявлен пандемией. Как выяснили эксперты Reason Labs, опасаться этого вируса нужно не только в реальном мире, но и в сети: злоумышленники распространяют вредоносные программы через сервисы для отслеживания COVID-19, сообщает The Next Web.
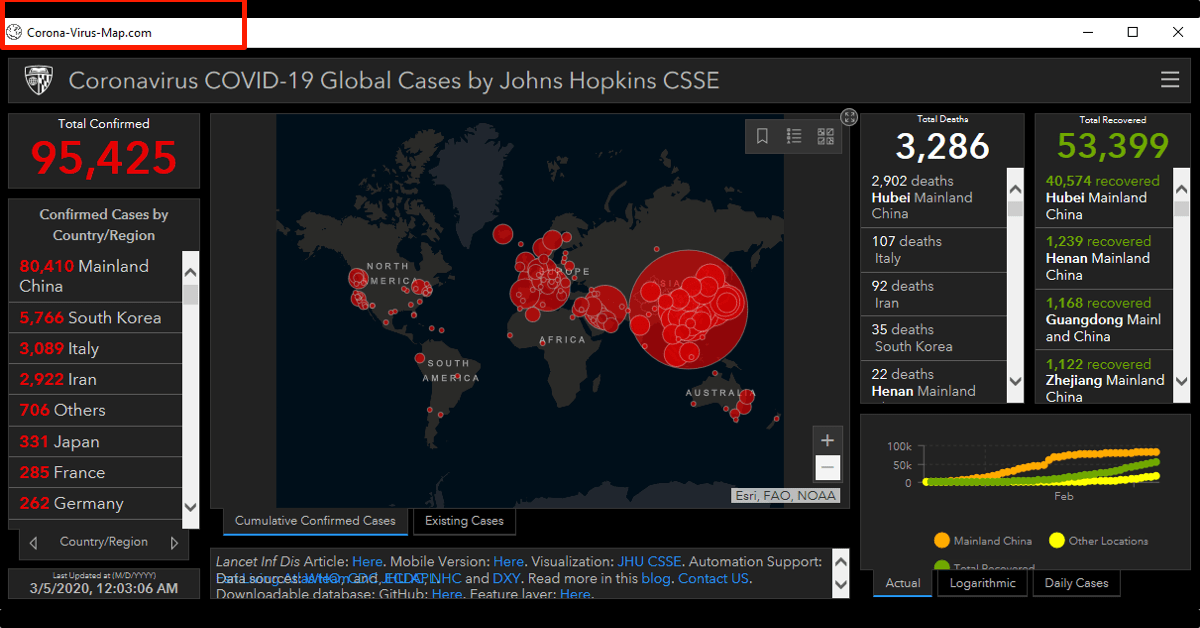
Хакеры создают сайты на тему коронавируса и предлагают пользователям скачать не требующее установки приложение, которое будет подавать постоянно обновляемую статистику. Это приложение позволяет им установить на устройство жертвы вредоносные файлы.
Внешне такие сайты представляют собой обычную карту распространения эпидемии. Но они отличаются от официальных, безопасных сервисов URL-адресом, а информация на них может не совпадать с информацией из источника.
В Reason Labs говорят, что через подставные сайты злоумышленники могут красть пользовательские данные, включая логины, пароли, данные банковских карт и другую информацию, которая хранится в браузере. Пока под угрозой находятся только пользователи Windows, но исследователи считают, что хакеры могут взяться и за другие операционные системы.
Доступ к целевым системам хакерам обеспечивает троян AZORult, который используется для внедрения других зловредов и кражи с компьютеров идентификационных данных, историй браузера, cookie-файлов, криптовалюты и прочего. Новый вид AZORult создаёт на хосте скрытый аккаунт администратора, через который хакеры могут проводить удалённые атаки.
Специалисты по кибербезопасности из Check Point недавно подсчитали, что риск «поймать» заразу при посещении доменов, связанных с коронавирусом, в 1,5 раза выше, чем при посещении любых других. С января было зарегистрировано более 4 тысяч таких доменов, из них 3% оказались «вредоносными» и ещё 5% — «подозрительными». Эти показатели на 50% превышают аналогичные цифры по всем остальным сайтам, появившимся за тот же период.
Поддержите редакцию 1,5% налога: бесплатно и за 5 минут


Рэлацыраваліся? Цяпер вы можаце каментаваць без верыфікацыі акаўнта.