


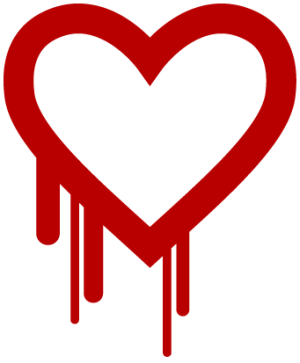
 Последние пару дней технически подкованная и заботящяяся о безопасности часть мирового интернет-сообщества бурлит по поводу недавно обнаруженной критической уязвимости CVE-2014-0160 в популярной криптографической библиотеке OpenSSL, извлекая на свет божий пророческие статьи от 2009 года. Данный баг сам по себе крайне опасен и неприятен, но подобные случаи имели место и раньше. А вот настолько широкое обсуждение бага, наверное, это прецендент в печальной истории ошибок разработчиков. 66% сайтов, пострадавших от этой уязвимости, безусловно внесли свою лепту в медийную популярность CVE-2014-0160, но значительную роль в его продвижении сыграло то, что это не безликий баг, скрывающийся за порядковым номером, это баг с именем и логотипом.
Финская компания Codenomicon вместе с инженерами Google была одной из первых, кто обнаружил баг и сообщил о нем разработчикам The OpenSSL Project. Но этим финны не ограничились – свой гражданский долг они интерпретировали куда шире. Буквально за ночь (вопреки всем национальным стереотипам) был создан стильный сайт http://heartbleed.com/, подробно описывающий баг. Баг получил немного шокирующе, но очень эффектное и эффективное (как оказалось) имя Heartbleed, а также собственное лицо – логотип в виде кровоточащего сердца. И понеслось! За эти пару дней баг стали обсуждать даже домохозяйки штата Айова за партией в бридж (и, возможно, уже привлекли районных спецов по безопасности, чтобы устранить его на своих кулинарных сайтах). А простые финские парни, жданно или нет, стали пионерами потребительского маркетинга уязвимостей.
Кейс «разбитого сердца» изучают в популярных изданиях типа Techcrunch. А уважаемые техноблогеры призывают членов OSS-сообщества спуститься таки с горних высот "24hour coding" и обратить свой взор на долины маркетинга и пиара, включив эти методы в стандартную обойму методик оповещения о критических уязвимостях и не только. И даже признают: Visual Identity Is Important, что может для некоторых прозвучат как богохульство.
Станет ли брендинг багов обычным делом – покажет время. Но в наборе кейсов докладчиков всех мастей – от гуру маркетинга до технологических евангелистов – стопроцентно пропишется на долгие годы вперед.


Рэлацыраваліся? Цяпер вы можаце каментаваць без верыфікацыі акаўнта.