


С 1 января 2016 года правительство Казахстана собирается прослушивать весь пользовательский трафик, включая зашифрованные HTTPS-соединения. Для этого были внесены соответствующие поправки в закон «О связи». Для реализации глобальной прослушки будет выпущен специальный корневой сертификат, который создаст Комитет связи, информатизации и информации Министерства по инвестициям и развитию Республики Казахстан, пишет Хakep.ru.
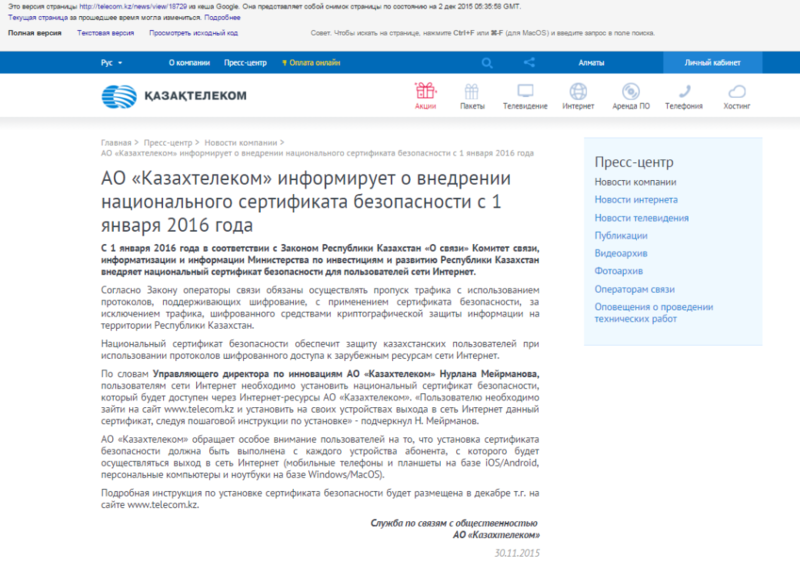
Новость о внедрении «национального сертификата безопасности» была опубликована на сайте АО «Казахтелеком», однако позже загадочным образом оттуда исчезла. Но кэш Google всё помнит.
Технических подробностей пока мало, но в целом схема работы «национального сертификата безопасности» ясна.
Пользователей обяжут загрузить и установить на все устройства правительственный сертификат, через который будет проходить весь защищённый трафик зарубежных веб-сайтов. Можно предположить, что дешифровке подвергнется не только весь HTTPS-трафик, но и прочие TLS-соединения.
Фактически это означает, что во время установки SSL-соединения настоящий сертификат сайта будет подменяться фальшивкой, сгенерированной на лету. Такой подставной сертификат будет завязан на «национальный сертификат безопасности», который всех пользователей страны заставят добавить в список доверенных корневых сертификатов. В результате браузер сочтёт фальшивку достоверной.
Без установки корневого сертификата браузеры будут пугать пользователей предупреждениями о том, что сертификат недействителен. Чтобы не возникло паники, «Казахтелеком» обещает провести разъяснительную работу с пользователями в декабре 2015 года и опубликовать соответствующие инструкции и пояснения на официальном сайте.
Если всё пройдёт по плану, с января 2016 года власти страны действительно получат полный доступ к трафику пользователей и наступит эра «Великого казахского файрвола». Однако ни одно защищённое соединение в стране после этого не сможет считаться по-настоящему защищённым. Соединение с банком или платёжной системой, сессия с iCloud или Dropbox — всё будет как на ладони.
Похожие схемы использует правительство Китая и «Великий китайский файрвол», он же «Золотой щит». Так, в апреле 2015 года Google забанила в удостоверяющем центре Chrome китайский корневой сертификат, созданный с аналогичной целью. Реакции от других компаний на действия Поднебесной, впрочем, не последовало.
Релоцировались? Теперь вы можете комментировать без верификации аккаунта.