


Учёные из израильского Исследовательского центра кибербезопасности Университета Бен-Гуриона, известные как создатели Air Hopper, продемонстрировали новый метод извлечения данных с изолированных физически ПК. Если компьютер не подключён ни к каким сетям, украсть данные всё равно можно. Понадобится старый сотовый телефон и крохотная программа GSMem для Windows и Linux, пишет «Хакер».
Команда учёных под руководством Мордекая Гури (Mordechai Guri) обещала продемонстрировать на конференции USENIX Security Symposium методику, которая позволяет похищать данные даже с изолированных от любых внешний воздействий ПК, притом атакующему не понадобится ничего, кроме небольшой программы.
Эксперты создали программу GSMem, которая является proof-of-concept малварью и отсылает данные с заражённого компьютера на GSM-частотах на мобильный телефон.
GSMem, по сути, изменяет прошивку мультиканальной памяти, заставляя её передавать данные вовне в виде электромагнитных сигналов. Конечно, много таким способом не украдёшь, но короткие фрагменты данных вроде паролей и ключей шифрования —вполне возможно. Учёные отмечают, что лучше всего этот трюк работает с четырёхканальной памятью RAM.
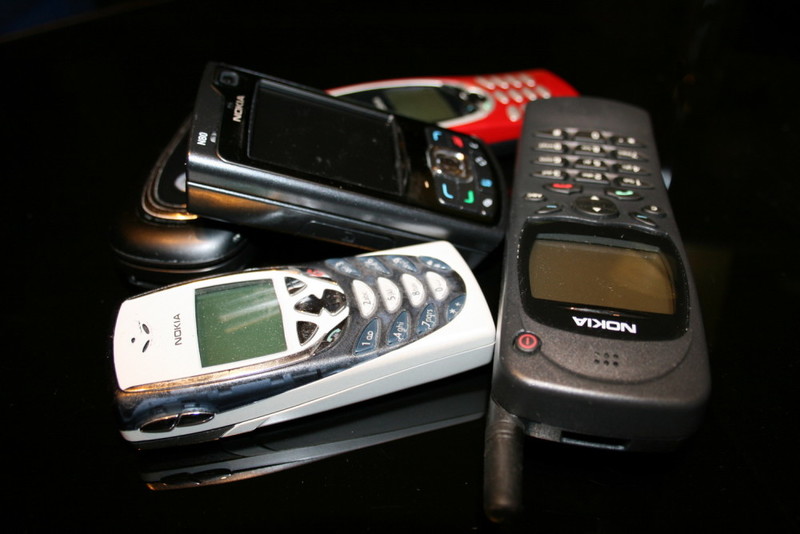
Приёмником выступает сотовый телефон, притом подойдут самые древние модели. Исследователи вообще проводили тесты с использованием Motorola C123, в котором нет ничего — камеры, Wi-Fi, Bluetooth и т.д. На момент испытаний в телефоне даже не была установлена SIM-карта! Пронести такой «гаджет» на закрытое предприятие не так уж трудно.
Обычный телефон будет принимать сигналы с заражённого компьютера на расстоянии 1-1,5 метров. Если же телефон модифицировать, установив более мощный аппаратный ресивер, эту зону можно расширить до 30 метров.
Android-смартфон со специальным приложением на борту тоже может принимать такие сигналы, но на дистанции 10 сантиметров, что делает применение смартфонов не слишком рациональным.
На резонный вопрос, как защититься от атак подобного рода, исследователи отвечают: нужно лучше контролировать зоны вокруг «важных» компьютеров и не подпускать к ним людей с гаджетами любого рода, а также стоит подумать об экранировании стен помещений.
Рэлацыраваліся? Цяпер вы можаце каментаваць без верыфікацыі акаўнта.