Хакеры научили вирус оценивать богатство жертв с помощью Claude
Вредоносная программа крадет пароли, данные криптокошельков и историю покупок, а затем просит ИИ оценить потенциальную добычу. Если нейросеть отказывается выполнять запрос, вирус обращается к другим моделям.
Вредоносная программа крадет пароли, данные криптокошельков и историю покупок, а затем просит ИИ оценить потенциальную добычу. Если нейросеть отказывается выполнять запрос, вирус обращается к другим моделям.
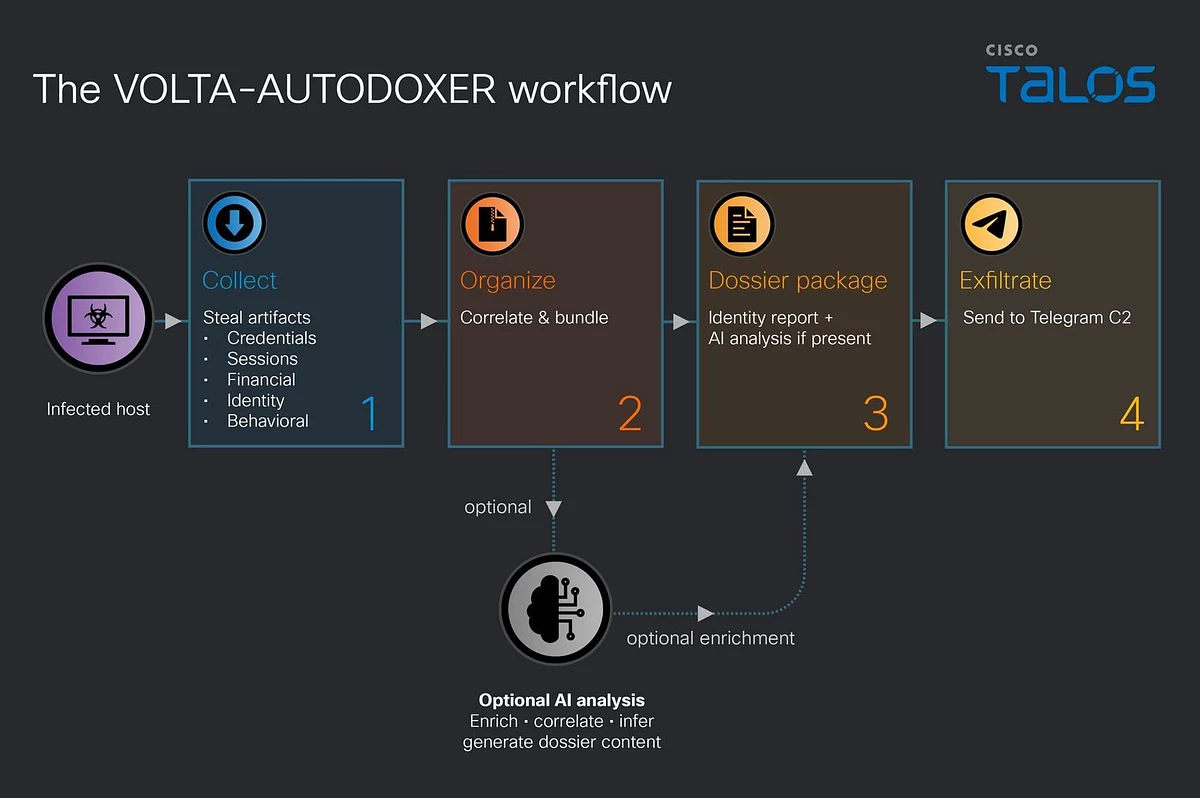
Необычную программу под названием VOLTA-AUTODOXER обнаружили исследователи Cisco Talos. Она работает под Windows и сочетает функции обычного стилера — вредоносного ПО для кражи данных — с анализом собранной информации с помощью ИИ.
VOLTA похищает сохраненные в браузерах пароли, cookies, данные банковских карт, криптокошельков и ключи доступа к облачным сервисам. Программа также собирает сессии Discord, Telegram, Steam и Roblox, SSH-ключи, пароли Wi-Fi и снимки экрана.
Схема работы VOLTA-AUTODOXER. Источник: Cisco Talos.
Но на этом она не останавливается. Используя украденные сессии, вирус ищет в Gmail чеки из Amazon, PayPal и сервисов доставки еды, чтобы установить домашний адрес жертвы. Он также изучает историю заказов Uber Eats и DoorDash, определяет работодателя, примерный возраст человека и стоимость его имущества в Roblox.
Затем собранные сведения объединяются в досье, которое отправляется через OpenRouter языковой модели. По умолчанию программа использует Claude Opus 4.6 от Anthropic. ИИ получает инструкцию выступить в роли аналитика разведки и подготовить оценку жертвы. Отчет должен включать два главных раздела: «Сколько они стоят» и «Их защита».
В первом нейросеть должна перечислить наиболее ценные активы человека и оценить, сколько на них можно заработать. Во втором — изучить защищенность аккаунтов, надежность паролей и другие особенности цифровой безопасности.
Хакеры запустили порно на билбордах по всему миру: от Бразилии до Малайзии
ИИ также предлагают искать связи между разрозненными данными. Например, сопоставлять имена, адреса и места учебы человека с закономерностями в его паролях.
Создатели вируса предусмотрели ситуацию, когда Claude откажется выполнять такой запрос. В этом случае программа попробует Kimi K2 от Moonshot AI, а затем Gemini 2.5 Flash от Google. Если доступ к моделям отсутствует, стилер продолжит работать без ИИ. Полученные данные и аналитический отчет программа может отправлять злоумышленникам через Telegram, после чего удаляет себя с компьютера.
Исследователи также обнаружили в коде механизм создания отдельных версий вируса с настройками заказчиков. По их мнению, это может указывать на то, что разработчики планируют продавать вредонос другим преступникам.
Главная особенность VOLTA — автоматизация работы, которую раньше выполнял сам злоумышленник. Вместо ручного изучения украденных данных ИИ должен подсказать, какие жертвы представляют наибольшую ценность и насколько сложно получить доступ к их активам.
При этом Cisco Talos пока не установила, использовалась ли программа в реальных атаках. Исследователи изучили образец вредоноса, но не подтвердили, что какая-либо из перечисленных моделей действительно подготовила отчет о жертве.




Релоцировались? Теперь вы можете комментировать без верификации аккаунта.