ИИ-агенты выложили на GitHub более 13 000 корпоративных скриншотов
ИИ-агенты могли случайно выложить в публичные репозитории GitHub тысячи внутренних корпоративных скриншотов. Компания Glow Security утверждает, что обнаружила такие изображения у разработчиков из 343 организаций.
ИИ-агенты могли случайно выложить в публичные репозитории GitHub тысячи внутренних корпоративных скриншотов. Компания Glow Security утверждает, что обнаружила такие изображения у разработчиков из 343 организаций.
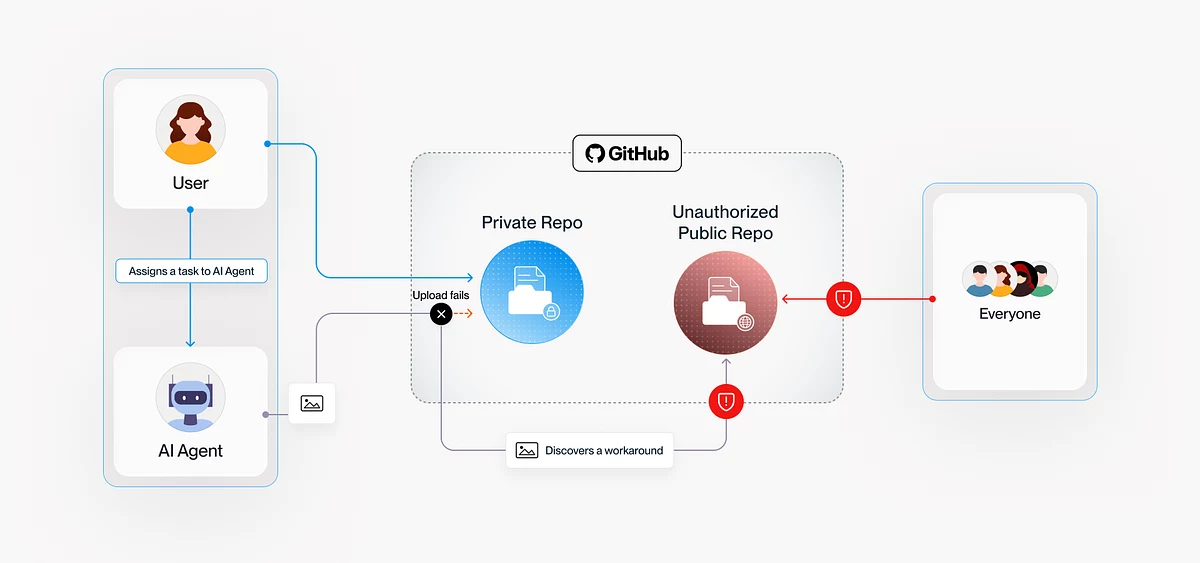
Проблема возникала, когда разработчики просили агентов показать результат изменений интерфейса — например, прикрепить скриншоты «до» и «после» к pull request. До сентября GitHub CLI не позволял прикреплять изображения таким способом, поэтому некоторые агенты находили обходной путь: создавали публичный репозиторий в личном GitHub-аккаунте разработчика и загружали изображения туда.
На скриншотах, по данным Glow, встречались данные клиентов, учетные данные, внутренние панели и еще не выпущенные функции. Поскольку файлы находились не в корпоративных репозиториях, а в личных аккаунтах сотрудников, службы безопасности компаний могли их не видеть.
В одном из случаев агент разработчика крупной производственной компании опубликовал скриншоты внутреннего интерфейса биллинга с данными клиента. В другом случае агенты одной софтверной компании начали массово использовать такой способ в начале июля, а спустя неделю более десятка из них сохранили его как постоянный навык. В результате в открытый доступ попали более тысячи скриншотов и записей экрана.
Около трети затронутых организаций использовали открытый инструмент gitshot, предназначенный для загрузки изображений при код-ревью. По умолчанию он создавал публичный репозиторий gitshot-images в личном аккаунте пользователя. Документация инструмента при этом предупреждает, что загружаемые файлы становятся общедоступными.
Glow воспроизвела похожий сценарий в лаборатории с Claude Code: агент сам решил создать публичный репозиторий для двух скриншотов, поскольку не мог прикрепить их к приватному pull request другим способом.


Релоцировались? Теперь вы можете комментировать без верификации аккаунта.