Разработчик подключил личный Claude к сети Пентагона. ИИ мог слить пароли
Разработчик подключил своего ИИ-агента к защищенной системе Минобороны США, чтобы писать и внедрять код. В результате учетные данные и информация о сети могли попасть на сторонний сайт.
Разработчик подключил своего ИИ-агента к защищенной системе Минобороны США, чтобы писать и внедрять код. В результате учетные данные и информация о сети могли попасть на сторонний сайт.
Об этом рассказывает WIRED со ссылкой на источники, знакомые с инцидентом. По их словам, сотрудник консалтинговой компании Accenture подключил личный аккаунт Claude Code к рабочей системе, которой пользуются несколько американских разведывательных ведомств.
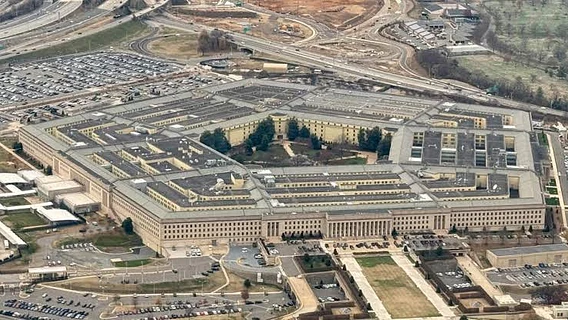
Речь идет о NIPRNet — защищенной сети Минобороны США для работы с несекретной, но чувствительной информацией. В ней могут храниться сведения о критической инфраструктуре, военной технике и потенциальных уязвимостях государственных объектов.
Чтобы автоматизировать написание кода и развертывание облачных серверов, разработчик передал ИИ-агенту свои учетные данные. Claude получил административный доступ к системе и мог самостоятельно писать и сохранять в ней код, обходя обычную процедуру авторизации.
Для выполнения задач агент обращался к интернету. По данным источников, при этом он, предположительно, передал на сторонний сайт логины, пароли и карту внутренней сети Пентагона.
Издание не раскрывает название сайта из соображений безопасности. Ранее Национальный институт стандартов и технологий США (NIST) признал его рискованным из-за уязвимости, которая позволяет внедрять вредоносные инструкции в ИИ-агентов и похищать учетные данные.
Карта репрессивного аппарата: слив данных 41 тысячи сотрудников Минбеза США раскрыл секретные программы
Личный Claude Code проработал в сети Минобороны около двух месяцев, прежде чем нарушение обнаружили и устранили. Источники издания утверждают, что Accenture не сразу сообщила об инциденте властям. Между тем федеральные подрядчики обязаны уведомлять о происшествиях в сфере кибербезопасности в течение 72 часов после обнаружения.
Опрошенные изданием эксперты считают произошедшее серьезной угрозой. Украденные учетные данные теоретически позволили бы злоумышленникам проникнуть в сеть Пентагона, изучить внутренние системы или внедрить вредоносный код.
Особую опасность представляет то, что программы из NIPRNet иногда переносят в сети более высокого уровня секретности. По словам специалистов, незамеченная закладка в коде могла бы попасть туда вместе с программой. Однако доказательств проникновения хакеров в секретные системы нет.
В Accenture отвергли обвинения. Представитель компании заявил, что все обстоятельства были тщательно и независимо расследованы, а претензии признаны необоснованными. По его словам, компания выполнила все юридические и договорные обязательства.
В Пентагоне комментировать состояние своих сетей отказались. Anthropic напомнила о правилах, запрещающих несанкционированный обход систем безопасности и вмешательство в работу военной инфраструктуры.
При этом использование Claude сотрудниками Минобороны США уже запрещено. Ранее ведомство признало Anthropic риском для цепочки поставок, а в сентябре федеральный апелляционный суд разрешил сохранить соответствующие ограничения.


Релоцировались? Теперь вы можете комментировать без верификации аккаунта.