


В мире каждый день появляется более 325 тысяч новых зловредов, а 5% всех вычислительных устройств заражены активными троянами, о чем пользователь в большинстве случаев не подозревает. Об этом, выступая в Санкт-Петербурге, сообщил Евгений Касперский, основатель одноимённой антивирусной лаборатории.
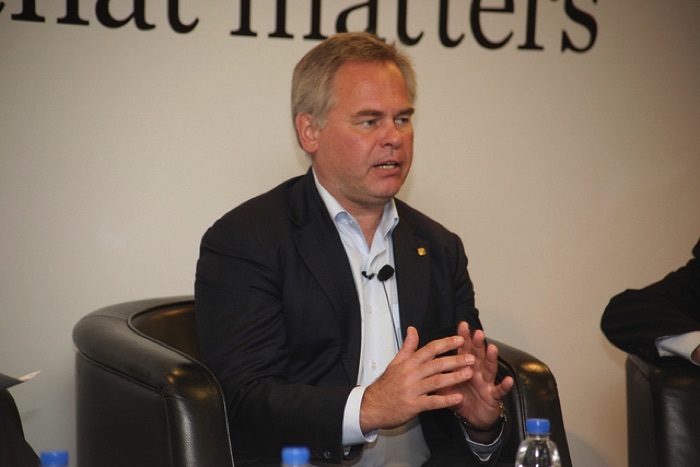
Г-н Касперский отметил, что довольно часто в заражении виновны сами пользователи, которые переходят по подозрительным ссылкам. При этом самые недоверчивые пользователи проживают в Скандинавии: реже всего по ссылкам, ведущим к неприятностям, переходят граждане Финляндии, Швеции, Норвегии и Дании. Хуже всего дело обстоит в Малайзии, Индонезии, Вьетнаме и Индия — пользователи из этих стран в буквальном смысле слова кликают на все подряд. Средней осторожностью характеризуются граждане России, Турции и Украины.
Евгений Касперский отметил, что до 2011 года мобильные угрозы были почти незаметны, потом их стало все больше, потому что на мобильных устройствах появились реальные деньги. Опасения по поводу будущего связаны у Евгения Касперского с «Интернетом вещей»: в ближайшем будущем в кибератаку пойдут часы, холодильники и кофеварки. Все, что подключено к Сети, рано или поздно будет заражено.
Заметен и ещё один тренд: кибертехнологии осваивает традиционная организованная преступность. Так, наркокартели часто докладывают свой груз в контейнеры (хорошо известен случай с пакетами с наркотиками, которые докладывали в коробки с бананами, идущими в Германию), а когда контейнер приходит в пункт назначения, дополнительный груз изымают. Но есть проблема – пограничный контроль. Поэтому в порту Антверпена злоумышленники взломали систему и управляли разгрузкой контейнеров дистанционно. Таким образом, наркоторговцы нанимают хакеров, чтобы совершать традиционные преступления. В целом, как отметил г-н Касперский, в последнее время даже появилась аббревиатура CaaS (Crime-as-a-Service).
Спикер также рассказал о нашумевшем ограблении более 100 банков группой злоумышленников из России, Китая и Европы, в ходе которого было похищено порядка $1 млрд. Интересно, что банкоматы, зараженные трояном, выдавали деньги без пин-кодов и карточек: злоумышленник, одетый в одежду в большим капюшоном, подходил к банкомату в определённое время и забирал деньги. Кроме того, организованная группа производила денежные переводы, которые маскировались под обычную деятельность. Расследование схемы взлома заняло в «Лаборатории Касперского» почти год. Проверка выявила, что имела место внешняя атаки на банки, сотрудники в схеме не участвовали.
Коснулся Евгений Касперский и темы кибершпионажа. Он напомнил, что человек склонен подсматривать, вынюхивать, выискивать факты, и их записывать. Кибершпионы разрабатывают новые идеи и технологии, фактически, они производят кибероружие. И рано или поздно оно попадает в руки преступников.
Особую озабоченность вызывает потенциальная возможность атак на индустриальные системы. А оттуда всего один шаг до саботажа. Под удар могут попасть энергосистемы, телекоммуникации, транспортный системы, медицинские услуги и финансовые институты.
Евгений Касперский рассказал, что в прошлом году в Германии атаке подверглось сталелитейное производство, в результате чего произошла аварийная остановка домны, которая в результате превратилась в кусок железа. Кроме того, спикер поделился ещё одной историей: 9 мая 2015 года во время испытательного предпродажного полета в Испании упал транспортный самолет Airbus A400M. Каждым двигателем у него управлял отдельный компьютер. И оказалось, что три из четырех таких ЭВМ были «с проблемами».
Евгений Касперский резюмировал: в мире всем нужны специалисты по ИБ, а значит, такой специальности надо массово учить в вузах. Кроме того, необходимо проведение регулярных ИБ-аудитов. Спикер подчеркнул, что индустриальная безопасность находится в самом начале своего пути, но если случится ещё пара громких дел типа падение Airbus A400M, все резко ускорится.

Рэлацыраваліся? Цяпер вы можаце каментаваць без верыфікацыі акаўнта.