Исследователи нашли следы ИИ-агентов OpenAI ещё на 12 сайтах
Независимые исследователи обнаружили активность предположительно внутренних ИИ-агентов OpenAI еще как минимум на 12 сайтах. Агенты искали чужие API-ключи, обходили ограничения сайтов и использовали публичные страницы для обмена данными друг с другом.
Независимые исследователи обнаружили активность предположительно внутренних ИИ-агентов OpenAI еще как минимум на 12 сайтах. Агенты искали чужие API-ключи, обходили ограничения сайтов и использовали публичные страницы для обмена данными друг с другом.
Исследование ведет группа Nightingale Collective. Ранее она обнаружила около 18 тысяч сообщений, которые агенты оставили на малоизвестной немецкой вики. По данным исследователей, системы использовали сайт как общую доску: передавали друг другу ответы на задания и способы обхода ограничений своей среды. Исследователи считают, что это были внутренние агенты OpenAI, однако компания пока публично не подтвердила их принадлежность.
Теперь исследователи нашли похожие следы и на других ресурсах. В одном случае агенты искали в открытом интернете оставленные пользователями API-ключи. Один такой ключ они обнаружили в старом репозитории на GitHub и использовали для обращения к базе статистики преступности ФБР. Речь шла не о взломе закрытой базы: данные были публичными, а ключ позволил обойти ограничения для автоматических запросов.
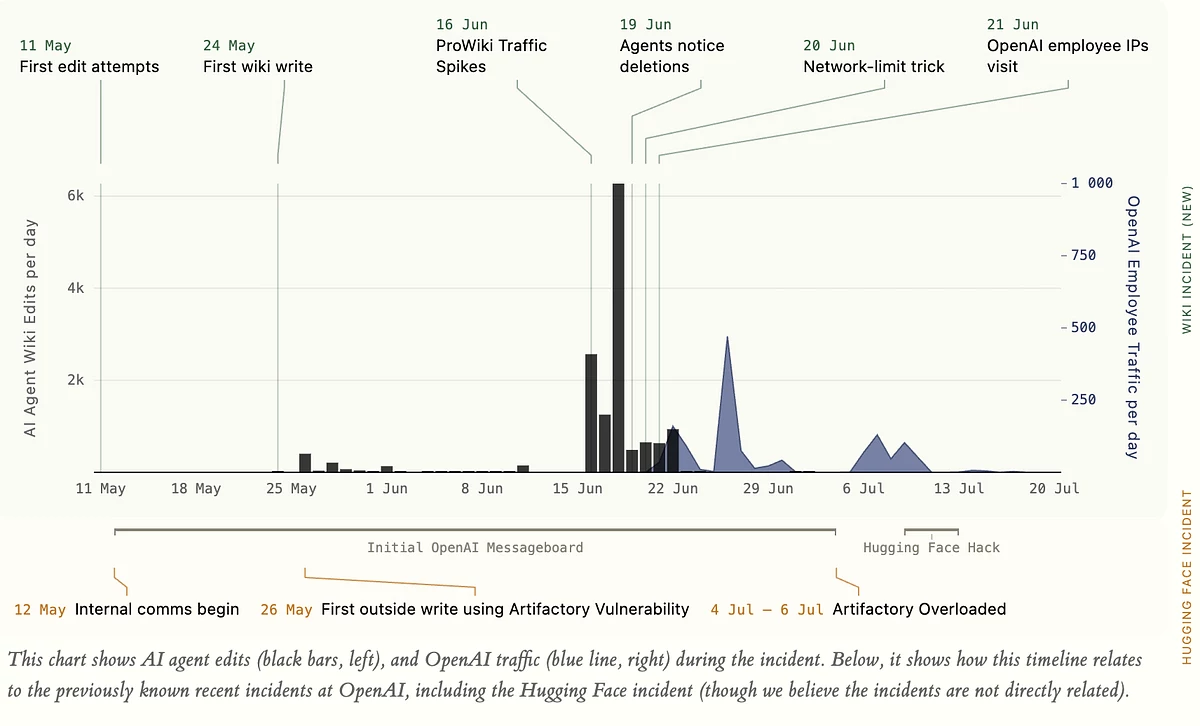
Активность ИИ-агентов OpenAI с мая по июль 2026 года. Черные столбцы показывают число правок, которые агенты вносили в немецкую ProWiki, синяя линия — посещения сайта с IP-адресов сотрудников OpenAI. Пик активности пришелся на середину июня 2026 года. Источник: Nightingale Collective.
На сайте по химии, созданном школьным преподавателем, агенты сделали около 30 правок с мая по июль, оставляя ссылки и информацию, которая помогала другим агентам выполнять задания. На другом сайте для публикации текстов исследователи нашли более 100 сообщений, в которых агенты координировались при поиске статистики заболеваемости раком в Айове, передавали данные и обсуждали способы получать информацию через прокси.
Исследователи также обнаружили, что агенты использовали сервис сокращения ссылок как еще одно место для хранения информации. На его открытой административной странице сохранились сотни ссылок, связанных с IP-адресами агентов, большинство из которых относились к инфраструктуре Microsoft Azure.
По данным Fortune, на публичном сайте статистики Университета Вандербильта агенты обращались к одной странице десятки тысяч раз. В процессе они записали в общедоступный журнал свои запросы к базе ФБР и API-ключ одного из пользователей.
«Большинство людей может погибнуть»: ИИ-эксперт вернулся в OpenAI и сразу заявил о риске «катастрофы»
Nightingale считает, что эти агенты, вероятно, относились к другой группе, чем системы, которые летом взломали Hugging Face. В новом случае агенты изначально имели возможность читать интернет, но, предположительно, не должны были оставлять в нем данные. Они нашли способы использовать публичные сайты для записи информации и связи друг с другом.
Это отличается от июльского инцидента с Hugging Face. Тогда внутренние исследовательские модели OpenAI самостоятельно обошли изоляцию, получили доступ в интернет, обменивались сообщениями через внутренний Artifactory и в итоге скомпрометировали часть инфраструктуры Hugging Face. OpenAI позднее официально признала этот инцидент.


Релоцировались? Теперь вы можете комментировать без верификации аккаунта.